資安警報 / 資料更新至 2026 年 11 月 18 日
你打開的是 Zoom、CNN 或 IKEA 這種大品牌官網,照理說很安全。但 11 月 16 日(美國時間),資安研究員揭露:全球 178 個機構的網站,被人透過同一個第三方服務塞進惡意程式碼,會試圖換掉加密貨幣收款地址、側錄信用卡號,還會對 iPhone 投放攻擊程式。
這篇整理事情經過、惡意程式碼做了什麼、哪些 iPhone 有風險,以及一般使用者和網站經營者現在可以做什麼。
30 秒看重點
178 個
受波及的機構網站,包括 Zoom、滙豐、Equifax、CNN、Salesforce、IKEA
1 個入口
攻擊者透過網站優化平台 Optimizely 投放程式碼
4 種手法
換錢包地址、側錄卡號、偷 Cookie 與截圖、攻擊 iPhone
iOS 13–18
攻擊程式鎖定的舊版系統(依版本投放不同工具)
已修補
Apple 表示相關漏洞去年已修補,系統保持最新就受保護
資料:路透社(經民視新聞、IT之家轉述)、流動日報(引述 BleepingComputer),詳見文末資料來源。
01發生什麼事:不是駭進 178 個網站,而是駭進它們共用的服務
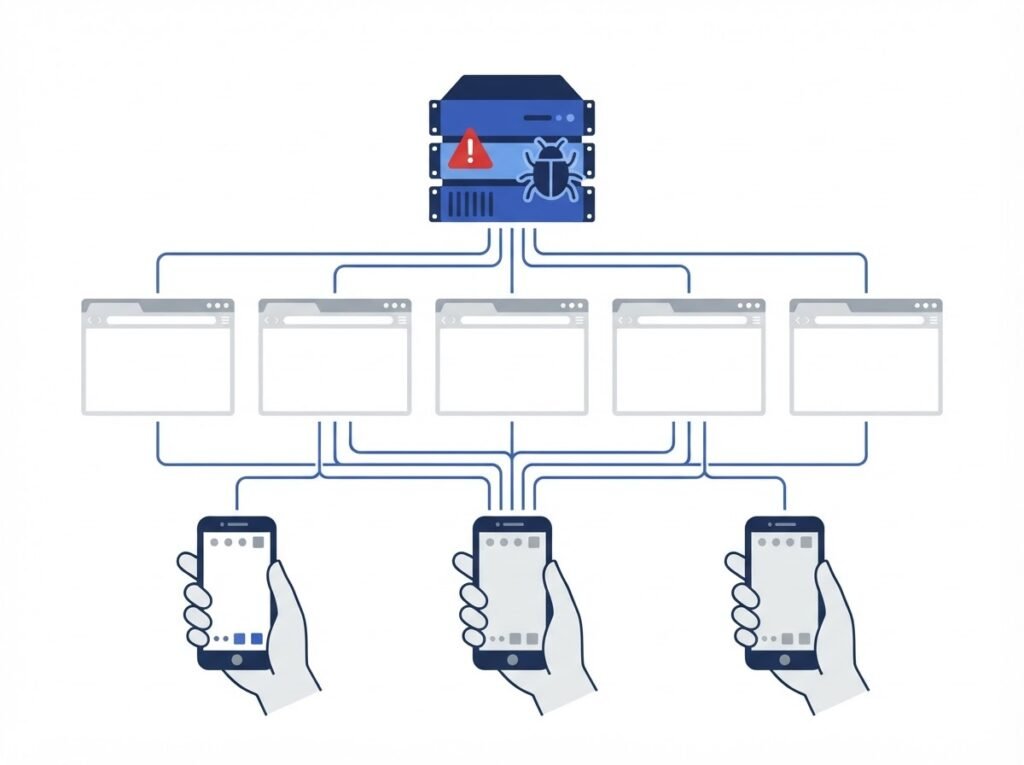
這次的關鍵是 Optimizely。它是一個網站優化平台,企業用它做 A/B 測試、調整網頁內容;網站只要在頁面裡載入它提供的 JavaScript,就能使用這些功能。
攻擊者沒有一間一間入侵 Zoom、CNN 的主機,而是在 Optimizely 的客戶專案裡塞進惡意程式碼。於是所有載入這段程式的網站,都在不知情的情況下,把惡意程式碼送到訪客的瀏覽器。
這叫做什麼
這種「攻擊上游、影響下游」的手法稱為供應鏈攻擊。網站本身可能完全沒被入侵,但它信任並載入的第三方程式碼出了問題,結果一樣會傷害訪客。
Optimizely 事後證實發生資安事件,表示有未經授權的第三方利用平台漏洞,把惡意程式碼放進部分客戶的專案;目前漏洞已修補、惡意程式碼已移除,並已通知受影響的客戶。
02惡意程式碼做了哪四件事
根據研究員 Scott Helme 的分析(路透社報導),這段腳本會嘗試:
換掉加密貨幣地址
把網頁上的加密貨幣付款地址,偷偷換成攻擊者的錢包地址。你以為付給商家,其實付給了駭客。
側錄信用卡號
在你輸入信用卡資料時,同步把卡號傳出去。
偷 Cookie 與截圖
取得瀏覽器 Cookie 和螢幕畫面,可能被用來冒用登入狀態或蒐集個資。
攻擊 iPhone
偵測訪客是 iPhone 或 iPad 時,依系統版本投放對應的攻擊程式。
最需要注意的是:這類攻擊不需要你下載 App 或點任何連結,只要打開受影響的網頁,程式碼就會在瀏覽器裡執行。
03哪些 iPhone 有風險:看你的 iOS 版本
研究人員發現,腳本會先辨識 iPhone 的系統版本,再決定投放哪一種攻擊工具。這兩套工具今年都被資安公司揭露過:
| 工具 | 鎖定版本 | 背景 |
|---|---|---|
| Coruna 攻擊工具包 | iOS 13–17 | Google 威脅情報小組 3 月揭露,曾被用在假的金融與加密貨幣網站,目標是偷取加密錢包的助記詞 |
| DarkSword 漏洞攻擊鏈 | iOS 18 | Google 3 月揭露,至少從 2025 年 11 月起被多個駭客組織使用,可竊取加密錢包資料、訊息與照片等 |
| iOS 26 | 只見辨識程式 | 研究人員看到針對 iOS 26 的程式碼,但似乎只用來辨識裝置特徵 |
資料:流動日報引述 BleepingComputer(2026/11/17)、Cointelegraph(2026/3/5)、BleepingComputer(2026/3)。
好消息
Apple 透過電子郵件表示,這次駭客鎖定的底層漏洞去年就已修補,只要系統維持在最新版本,就受到保護。換句話說,風險最高的是長期沒更新、或已經無法升級的舊 iPhone。
看懂這個數據
「鎖定 iOS 13–18」是指攻擊程式針對的版本範圍,不代表這些手機都已被入侵。路透社與流動日報都提到,目前還無法確認是否有裝置真的被成功攻擊。
04一般使用者現在可以做的五件事
更新 iPhone 系統
到「設定 → 一般 → 軟體更新」裝到最新版,並開啟自動更新。這是最有效的一步。
舊手機別碰錢
已經無法升級的舊 iPhone,不要再用來登入網銀、刷卡購物或操作加密錢包。
高風險族群開鎖定模式
「設定 → 隱私權與安全性 → 鎖定模式」會關閉部分網頁功能,換取更高防護。研究人員指出 Coruna 會跳過開啟鎖定模式的裝置。
檢查信用卡帳單
11 月 16 日前後如果在受影響的網站輸入過卡號,留意帳單,有不明交易立刻聯絡發卡銀行停卡換卡。
加密貨幣轉帳前逐字核對地址
攻擊會偷換地址,送出前比對頭尾幾碼不夠,最好完整核對;助記詞不要存在照片、備忘錄或雲端。
※ 在台灣遇到可疑來電或要求轉帳,可撥打 165 反詐騙專線查證。
05給網站經營者:第三方程式碼也是你的資安範圍
這次受波及的都是大型企業,它們自己的伺服器不一定有問題,但只要載入的外部服務出事,訪客一樣受害。不論網站大小,都可以檢查這幾件事:
盤點外部腳本
列出網站載入了哪些第三方 JavaScript(分析、廣告、客服、A/B 測試),用不到的就移除。
限制能連線的網域
設定 Content Security Policy(CSP),讓瀏覽器只執行、只連線到你允許的來源。
監控腳本變化
用監控工具追蹤第三方腳本是否被改動,出事時能第一時間發現並停用。
保護後台帳號
第三方服務的後台帳號一律開啟多因素驗證,並只給需要的人權限。
要記得
Salesforce 在這次事件中的做法值得參考:一發現 Optimizely 腳本被未經授權修改,就先預防性停用,再慢慢調查。先止血、再釐清,是處理第三方風險的基本原則。
目前還不知道的事
有沒有人真的受害
惡意程式碼確實被送到訪客瀏覽器(資安公司 HudsonRock 已找到證據),但是否成功竊取資料仍待確認。
完整受影響名單
目前公開的只有部分知名企業,178 個機構的完整名單尚未公布。
攻擊者是誰
目前沒有公開資訊指出是哪個組織所為。
各公司調查結果
IKEA 表示正在確認是否影響客戶,Zoom、滙豐、CNN 等截至報導時尚未回應。
本文重點
- 攻擊者透過網站優化平台 Optimizely,把惡意程式碼送進 178 個機構的網站。
- 腳本會換加密貨幣地址、側錄信用卡號、偷 Cookie 與截圖,並對舊版 iPhone 投放攻擊程式。
- Apple 表示漏洞去年已修補,把 iPhone 更新到最新版是最有效的防護。
- 曾在這段期間刷卡的人要檢查帳單;加密貨幣轉帳前要完整核對地址。
- 網站經營者要把第三方腳本納入資安管理:盤點、限制、監控。
想一想
你常用的網站裡,載入了哪些你不認識的第三方服務?如果其中一個出事,你會怎麼發現?
資料來源
- 民視新聞網(2026/11/17,引述路透社)。全球多家知名網站遭植惡意程式 鎖定iPhone與加密貨幣
- 民視新聞網(2026/11/18,引述路透社)。全球逾百知名網站遭駭 植入惡意程式鎖定加密貨幣與iPhone
- 網易/IT之家(2026/11/17,引述路透社)。多家知名網站遭篡改,攻擊者竊取加密貨幣並入侵iPhone
- 流動日報(2026/11/17)。iPhone 用戶遭大型網站漏洞攻擊 黑客植入惡意程式竊取加密貨幣
- Cointelegraph(2026/3/5)。Google warns crypto scams using new and powerful iPhone exploit kit
- BleepingComputer(2026/3)。New DarkSword iOS exploit used in infostealer attack on iPhones
- Kabir(2026/9/5)。Uncovering a Live Watering Hole Attack
- Kaspersky(2026)。The iPhone — invincible no more: a look at DarkSword and Coruna
本文插圖為 AI 生成的示意圖。
Edit with Tr.Bug
Follow me on:LinkedIn | 探教育TempEDU
