資安觀察 / 資料更新至 2026 年 10 月 18 日
台灣時間 10 月 18 日凌晨 2 點多,開源 AI 程式代理 OpenCode 在 X 上承認:前一晚遭遇一起資安事件,影響 1.4% 的 OpenCode Console 使用者。這則貼文不到一天就累積超過百萬次瀏覽。
這次被偷走的不是密碼,也不是信用卡號,而是使用者存放在平台上的 OpenAI、Anthropic、Google API 金鑰。有人睡前看到三家 AI 服務的花費警示同時響起,醒來帳單已經被刷掉幾百美元。這篇文章想回答三個問題:到底發生了什麼事?攻擊者為什麼要偷「AI 的鑰匙」?以及,我們每個人、每家公司現在可以做什麼。
30 秒看重點
1.4%
受影響的 OpenCode Console 使用者比例,官方未公布總人數
約 4 小時
從受害者在網路貼出通知信,到官方公開說明的時間差
數百美元
部分受害者回報的盜刷金額(使用者自述,非官方數字)
約 2.4 萬個
Anthropic 揭露三家公司用來蒸餾 Claude 的假帳號,對話超過 1,600 萬次
90–99%
Anthropic 表示新防禦讓蒸餾者能拿到的資料減少的幅度
資料:OpenCode、Anthropic、Crypto Briefing、CellCog,詳見文末資料來源。
01一套「正在退役」的舊系統,成了破口
受影響的使用者先收到一封主旨為「需要採取行動:供應商金鑰可能外洩」的通知信。信中說,OpenCode 發現有人未經授權存取一套「正在汰除中的舊系統」,使用者存在 Console 工作區裡的第三方模型金鑰(例如 OpenAI、Anthropic)可能已經外洩,並要求大家到各家供應商後台撤銷、更換金鑰,更新所有用到舊金鑰的程式,再回頭檢查近期用量。
從第一封通知信曝光到官方公開承認,整個過程大約是這樣:
10/17 22:14
受害者把通知信貼上 Reddit 的 OpenCode 社群
10/17 22:35
開發者回報三家 AI 服務的花費警示同時響起(只有 Google 自動暫停了他的專案)
10/17 23:18
資安研究員在 X 上確認:客戶金鑰正被拿去刷用量
10/18 01:56
OpenCode 發出第一則官方聲明
10/18 02:08
聲明改為最終版本(影響 1.4% Console 使用者,正與 Anthropic、OpenAI、Google 合作修復)
10/18 02:41
OpenCode 共同創辦人表示,自己的個人帳號也正遭受攻擊
※ 時間由 UTC 換算為台灣時間(UTC+8)。資料:CellCog、DEV Community 整理的時間軸。
看數據,先看定義
1.4% 是「OpenCode Console 使用者」的比例,不是所有 OpenCode 使用者。Console 是建立在開源程式代理之上的選用付費服務,而官網上「每月 1,600 萬名開發者」指的是開源代理本身。官方沒有公布 Console 的總人數,所以 1.4% 換算不出具體人數,也不代表外洩金額。只在自己電腦上用 OpenCode、金鑰存在本機的人,官方目前沒有說受到影響。
02攻擊者要的不是你的資料,而是你的額度
OpenCode 用「大規模蒸餾攻擊」形容這次事件。蒸餾(distillation)原本是正當的 AI 訓練技術:拿強模型的回答,去訓練一個比較小的模型。問題出在「未經授權」:有人大量向頂尖模型提問、收集答案,再拿去訓練自己的模型,等於用很低的成本,複製別人花大錢研發出來的能力。
蒸餾行動的規模有多大?
Anthropic 2026 年 2 月揭露的三起行動,與 Claude 的對話次數
MiniMax
Moonshot(Kimi)
DeepSeek
※ 長條以 MiniMax 為 100% 換算。三起合計超過 1,600 萬次,使用約 2.4 萬個假帳號。
這些行動靠的是大量假帳號:Anthropic 指出,其中一個代理網路曾同時操作超過 2 萬個帳號,把蒸餾流量混在一般請求裡躲避偵測。到了 10 月,Anthropic 表示新的防禦已讓蒸餾者能取得的資料減少約 90–99%,被盯上的帳號常在開始蒸餾後兩小時內就遭封鎖。
假帳號會被抓,但一把真實客戶的金鑰,看起來就是正常付費的用戶。
——多位資安分析者對這次事件的推測
這是目前最多人接受的解讀,但 OpenCode 尚未證實:當假帳號越來越難存活,一把有真實付款、正常使用紀錄的客戶金鑰,就成了最好的偽裝。流量看起來很正常,帳單卻落在別人頭上。這也能解釋,為什麼一起「平台被入侵」的事件會被稱為「蒸餾攻擊」,以及為什麼三大 AI 公司都要一起介入。
要記得
官方至今沒有說明攻擊者怎麼進來、存取持續多久、用了哪些模型、總共刷了多少錢,也還沒有供應商公開說明是否退款。上面的推測,請以官方後續報告為準。
03AI 工具鏈,已經是新的戰場
為什麼說資安的「黑暗時代」來了?因為 OpenCode 不是單一事件。2026 年以來,攻擊者的目標明顯從傳統的帳號密碼,轉向開發者電腦裡的 AI 金鑰、AI 工具與外掛。
| 事件(時間) | 被盯上的東西 |
|---|---|
| SANDWORM_MODE 2026 年 2 月,19 個偽裝成 AI 開發工具的惡意 npm 套件 | 9 家大型語言模型服務的 API 金鑰 |
| TrapDoor 2026 年 5 月,34 個惡意套件同時出現在 npm、PyPI、Crates.io | 雲端憑證、SSH 金鑰,並在 AI 助理設定檔裡藏指令 |
| Langflow 漏洞 2026 年 7 月,被美國 CISA 列入已遭利用漏洞清單 | AI 工作流程裡內嵌的模型金鑰與雲端憑證 |
| OpenCode Console 2026 年 10 月,汰除中的舊系統遭入侵 | 使用者存放的 OpenAI、Anthropic、Google 金鑰 |
資料:Cloud Security Alliance、Socket(經 Noqta 報導)、OpenCode,2026 年 2 月至 10 月。
另一邊,AI 找漏洞的能力也在急速升級。Anthropic 在 4 月啟動 Project Glasswing,表示尚未公開的 Claude Mythos Preview 在幾週內找出數千個高風險的零時差漏洞,涵蓋所有主要作業系統與瀏覽器,其中包括一個在 OpenBSD 藏了 27 年的漏洞。Anthropic 選擇不公開這個模型,先交給 AWS、Apple、Google、Microsoft 等防守方修補,原因很簡單:同樣的能力落到攻擊者手上,後果難以想像。
為什麼叫黑暗時代
攻擊越來越便宜、越來越自動化,而每個人身上掛著的 AI 金鑰、AI 工具和外掛卻越來越多。事件當晚,OpenCode 共同創辦人在自己的帳號也遭攻擊後,形容這是「由 AI 驅動的駭客攻擊」的全新世界。
04API 金鑰就是錢包,不是一串設定
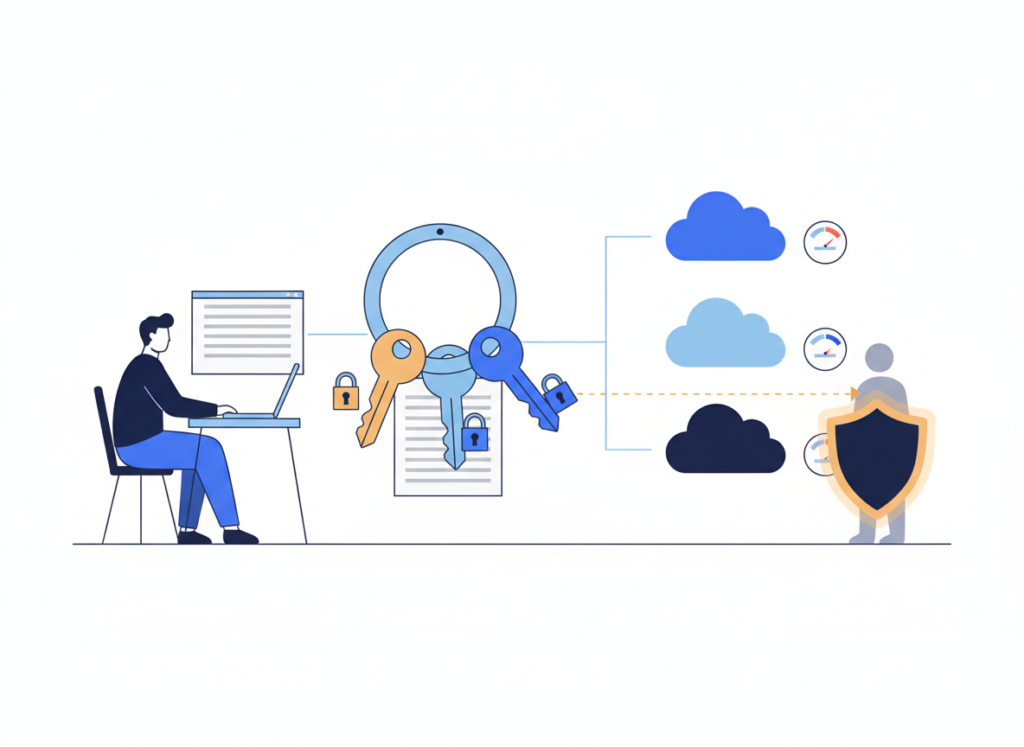
很多人把 API 金鑰當成「貼進設定檔的一串字」,但它其實更像一張綁了信用卡、又不用密碼的提款卡:誰拿到,誰就能用你的額度。這次事件把金鑰的連鎖風險攤開來看:
方便的代價
平台替團隊保管金鑰,成員不必碰到金鑰,但平台手上就握著一把會刷你卡的鑰匙。
舊系統也是攻擊面
這次出事的正是一套準備關掉的系統;你早就不用的工具,可能還存著你的金鑰。
預設沒有煞車
三家供應商的花費警示都響了,但只有 Google 主動暫停專案,其餘照刷。
共用金鑰查不出源頭
同一把金鑰用在五個工具,出事時你不知道是哪裡漏的,只能全部重來。
05四道金鑰防線,現在就能做
好消息是,大部分損害都能靠幾個習慣擋下來,而且幾乎不用花錢。
一個工具一把金鑰
每個第三方工具都發專屬金鑰,出事只要撤那一把,也看得出是哪個工具漏的。
每把金鑰都設上限
Anthropic 可以依工作區設定花費與速率上限;Google 建議把金鑰限制成只能呼叫 Gemini API。
撤銷要到原廠後台
懷疑外洩時,直接到 OpenAI、Anthropic、Google 的金鑰頁面撤銷,不必等第三方平台處理。
定期盤點、汰除舊金鑰
每季檢查一次手上的金鑰,停用的工具連同金鑰一起刪掉,別讓舊系統替你保管鑰匙。
如果你收到 OpenCode 的通知信
依序做四件事:到各供應商後台撤銷舊金鑰、建立新金鑰;更新所有用到舊金鑰的程式與自動化流程;確認舊金鑰已經失效;回頭檢查 10 月 16 日起的用量,發現異常就附上日期向供應商客服回報。沒收到信的人,官方說沒有受影響;但只要曾在 Console 存過金鑰,花幾分鐘換一把也很值得。
但,黑暗不等於無解
把這個時代叫做「黑暗」,不是要大家恐慌,而是提醒:攻擊的成本下降了,防守也必須跟著升級。事實上,防守方同樣在用 AI。Glasswing 讓大型科技公司搶在攻擊者之前修補漏洞;Anthropic 的新防禦讓蒸餾者能拿到的推理資料降到原本的 1/10 到 1/100。這次 OpenCode 的揭露速度也不算慢,通知信曝光後約 4 小時就公開承認,不過社群也批評公告用詞模糊、資訊太少。
同時,也有幾件事到現在都還沒有答案:
怎麼進來的
入侵方式、持續多久、取走多少把金鑰,官方都還沒公布。
帳單誰來付
目前沒有任何供應商公開說明,是否退還被盜刷的費用。
1.4% 是多少人
沒有母數,比例換算不出人數,也看不出損失規模。
金鑰有沒有加密
社群有人質疑金鑰未加密儲存,但這只是推測,尚未證實。
給學生、老師、企業主的資安素養
AI 工具會越來越好用,我們手上的金鑰也只會越來越多。與其等下一起事件,不如現在就把三個步驟變成習慣:
盤點
列出你在哪些工具存過哪些金鑰,負責人是誰。
限制
一工具一金鑰、設花費上限、只開需要的權限。
監控
開啟花費警示,知道平常用多少,異常才看得出來。
學生
練習用的金鑰不要貼進 GitHub、作業或截圖;學會把金鑰放在環境變數裡,這是寫程式的第一堂資安課。
老師
帶學生用 AI 工具時,用教學專用帳號、設低上限;把這次事件當成資訊素養課的真實案例。
企業主
建立公司 AI 工具與金鑰清冊,訂出「員工離職、工具停用就撤銷」的流程;先從花費上限做起,成本最低。
科技越方便,越需要有人點亮安全使用的那盞燈。探教育希望成為大家數位科技學習的好夥伴,陪你把 AI 用得好,也用得安心。
本文重點
- OpenCode Console 一套汰除中的舊系統遭入侵,1.4% 使用者存放的 OpenAI、Anthropic、Google 金鑰可能外洩,部分人被盜刷數百美元。
- 官方稱之為蒸餾攻擊;分析者推測,真實客戶的金鑰能幫攻擊者避開針對假帳號的防禦,但官方尚未證實。
- 2026 年多起供應鏈攻擊都在偷 AI 金鑰,AI 工具鏈已經是新的戰場。
- API 金鑰就是錢包:一個工具一把、設上限、到原廠撤銷、定期盤點。
- 攻防雙方都在用 AI,而基本的金鑰習慣,仍是最便宜的防線。
想一想
你現在手上有幾把 AI 金鑰?如果其中一把今晚外洩,你知道要去哪裡撤銷,最多又會損失多少錢嗎?
資料來源
- OpenCode(2026/10/17)。X 官方聲明
- DEV Community(2026/10/17)。OpenCode Told 1.4% of Console Users to Revoke Their OpenAI and Anthropic Keys
- CellCog(2026/10/17)。OpenCode Breach: Provider API Keys Exposed, What to Do
- Crypto Briefing(2026/10)。OpenCode discloses distillation attack that hit 1.4% of Console users
- Anthropic(2026/02/23)。Detecting and preventing distillation attacks
- Anthropic(2026/10/12)。Strengthening our defenses against distillation attacks
- The Hacker News(2026/04)。Anthropic’s Claude Mythos finds thousands of zero-day flaws
- PCWorld(2026/04)。Anthropic’s new AI found thousands of zero-day flaws on its own
- Cloud Security Alliance(2026/06/01)。AI Developer Supply Chain: OpenAI Codex Token Theft
- Noqta(2026/05/25)。TrapDoor: Massive Supply Chain Attack Hits npm, PyPI, and Crates.io
- Cloud Security Alliance(2026/07/13)。CISO Daily Briefing – July 13, 2026
本文插圖為 AI 生成的示意圖。事件仍在調查中,內容依 2026 年 10 月 18 日可取得的公開資訊整理。
Edit with Tr.Bug
Follow me on:LinkedIn | 探教育TempEDU
2 Comments.
Comments are closed.