AI 新知趨勢 / 資料查證至 2026 年 11 月
想讓雲端的 AI agent 用你家或公司內網裡的工具,以前多半只有兩條路:把服務開到公網上,或在每台機器手動裝 VPN、發一把共用金鑰。前者等於把大門鑰匙放在門口,後者出事時很難查是誰做的。
2026 年 11 月 9 日,Tailscale 宣布 OAuth apps 正式可用:agent 走標準的 OAuth 2.0 授權碼流程,以「你」的身分加入你的私人網路(tailnet),既有的存取規則、稽核紀錄與裝置配額都照樣適用。第一個上線的整合就是 Grok Bot。這篇整理三件事:它和舊的 OAuth client 差在哪、怎麼把 agent 的權限收窄,以及一個不用在家裡電腦安裝 Grok Bot、也能讓它操作家裡 Mac 的實例。
30 秒看重點
11/9
Tailscale 宣布 OAuth apps 正式可用,Grok Bot 是第一個上線的整合
你的身分
agent 的裝置掛在授權者名下,規則、稽核、配額都算在你身上
1 小時
換到的 token 一小時到期、只能用一次,也沒有 refresh token
Premium
用來辨識 Grok Bot 的自訂姿態屬性,限 Premium/Enterprise 方案
三層交集
tailnet 規則、Switchboard 白名單、電腦權限模式,取最小的那一層
資料:Tailscale 官方公告與文件、Pahud Notes 實作筆記,詳見文末資料來源。
01先弄懂四個名詞,整件事就不難
這次的新功能把好幾個東西串在一起。先把名詞對齊,後面的設定才看得懂:
tailnet
Tailscale 幫你建的私人網路。手機、筆電、家裡的 Mac、公司的伺服器加入後,彼此能直接連線,外人從公網看不到。
MCP
Model Context Protocol,讓 AI 呼叫外部工具的共通介面。很多好用的 MCP 伺服器只跑在內網,例如公司資料庫、家裡電腦。
OAuth
常見的授權方式。你在官方頁面按「同意」,對方拿到一張有時效、有範圍的通行證,而不是你的密碼。
Grok Bot
xAI 推出的任務型 AI 助理,在自己的雲端電腦上替你跨 App 做事;桌面版可以安裝 Tailscale 外掛。
一句話版本
OAuth apps 就是讓 AI agent「用 OAuth 拿到一張掛你名字的通行證,加入你的 tailnet」,而且這張通行證受你原本的網路規則管。
02OAuth app 和 OAuth client 的差別:誰為這台裝置負責
Tailscale 原本就有 OAuth client,但它走的是 client credentials 流程:用一組共用的服務身分,建立掛標籤(tag)的裝置。適合半夜自動跑的 CI、備份腳本這類無人值守的工作,缺點是出了事只看得到「某個服務」,看不到「是誰」讓它做的。
新的 OAuth app 反過來:誰按下同意,裝置就掛在誰名下。官方公告的說法是,OAuth app 代表授權它的那位使用者行事。
| 項目 | OAuth client(原有) | OAuth app(新) |
|---|---|---|
| 授權流程 怎麼拿到通行證 | Client credentials | 授權碼流程(使用者按同意) |
| 裝置歸屬 裝置掛在誰名下 | 標籤(tag) | 授權的使用者 |
| 套用規則 存取控制看誰 | 標籤規則 | 使用者的規則 |
| 稽核與配額 紀錄算在誰身上 | 共用的服務身分 | 授權的使用者 |
| 適合 典型用途 | 無人值守的自動化 | 代表某個人做事的 agent |
資料:Tailscale OAuth apps 官方文件與 2026/11/9 公告;表格整理參考 Pahud Notes。
授權碼流程,實際上怎麼走
管理員建立 OAuth app
Owner 或 Admin 透過 Tailscale API 建立,取得只顯示一次的 client secret
使用者按同意
工具把你帶到 Tailscale 自己的同意頁,畫面不能自訂
拿授權碼換 token
工具在背景把授權碼換成 access token
token 直接當 auth key
用 tailscale up --auth-key=… 讓裝置加入 tailnet
要記得
這張 token 是一次性的:一小時到期、時間不能調、用過一次就失效,也不會給 refresh token,所以每多一台裝置就要重新同意一次。另外,只有和 OAuth app 同一個 tailnet 的使用者才能授權,別的 tailnet 的人沒辦法用。
03Grok Bot 加入後,預設看得到你看得到的一切
這是最容易被忽略的一點。Grok Bot 透過桌面版的 Tailscale 外掛授權後,它的雲端電腦會以你的身分出現在 tailnet 裡,跟你其他裝置一樣受政策管。換句話說,如果你沒有另外加規則,你的筆電連得到的東西,它也連得到——包括 NAS、公司資料庫、家裡的印表機。
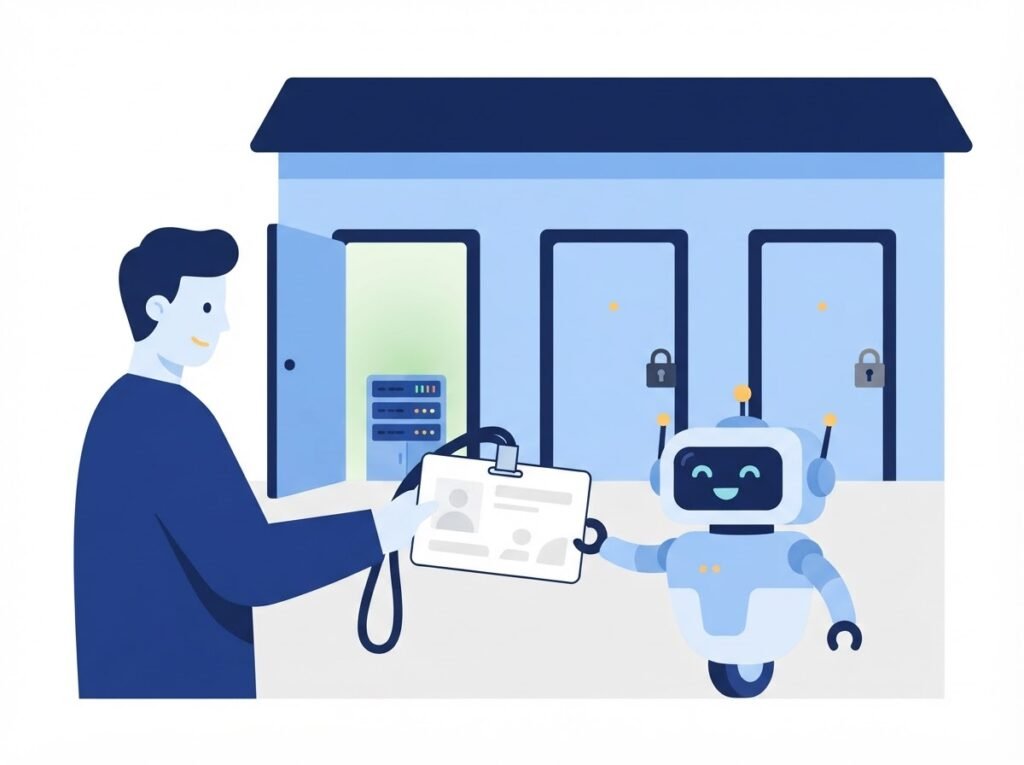
Tailscale 給的解法是「裝置姿態」(device posture)。Premium 與 Enterprise 方案裡,Grok Bot 的裝置會帶一個自訂屬性 custom:grokbot,你可以用它把 agent 和人分開:先規定一般規則只對「不是 Grok Bot」的裝置生效,再替 Grok Bot 單獨開一條只通往 MCP 伺服器的路。
下面是依官方公告範例整理的政策,四段的意思寫在註解裡:
重點在第 2 段的 defaultSrcPosture:它讓原本所有沒特別註明的規則都自動排除 Grok Bot,你不必一條一條回頭改舊規則。第 4 段再用 srcPosture 明確放行,而且只開 TCP 443 這一個連接埠。
看懂這個限制
defaultSrcPosture 只管同一個 tailnet 裡、裝了 Tailscale 的節點。別人分享進來的節點、躲在子網路由後面的裝置,不受姿態檢查限制;同一條規則寫多個姿態時是「或」而不是「且」。這三點都要另外處理。
不是 Premium 方案怎麼辦
官方建議其他方案在授權後替 Grok Bot 的裝置加上標籤,改用標籤規則。但 Pahud Notes 在 11 月 10 日實測發現:替 Grok Bot 加上 tag:grokbot 後,後台顯示 Expired、Grok Bot 離線,家裡電腦的 MCP 也連不上;刪掉重加可以重現,社群也有人回報類似狀況。到 11 月 10 日為止沒看到官方說明或修正。
目前社群的替代做法是反過來:不要替 Grok Bot 加標籤,而是替 MCP 伺服器和其他裝置加標籤,再用規則限制這台掛在使用者名下的 Grok Bot 裝置。做法比較繞,但至少不會斷線。
04實例:不在家裡電腦裝 Grok Bot,也能讓它操作家裡的 Mac
Pahud Notes 在 11 月 9 日示範了一個有趣的組合:Grok Bot 在雲端,家裡的 Mac 完全沒裝 Grok Bot,靠兩個開源工具接起來。
OpenAB Computer
跑在已登入的 Mac 或 Linux 上的小程式,把這台電腦變成 MCP 伺服器,提供系統資訊、截圖、終端機、滑鼠鍵盤、瀏覽器等工具。存取要同時通過 Tailscale 身分與 bearer token。
OpenAB Switchboard
轉接站。家裡電腦主動用 WebSocket 往外連到它,所以不用開對外連接埠;agent 呼叫 /mcp/電腦名稱。預設全部拒絕,每個呼叫者對每台電腦要個別開白名單。
這個架構的好處是權限有三層,而且是取交集:
tailnet 規則
Grok Bot 的裝置只連得到 MCP 主機的那個連接埠,其他一律擋掉
Switchboard 白名單
每個呼叫者只能用白名單內的工具
電腦權限模式
observe 只有系統資訊與截圖;owner 是全部工具,等同給出終端機
示範流程
Grok Bot 授權加入 tailnet
在 Grok Bot 桌面版安裝 Tailscale 外掛並授權
家裡 Mac 連上 Switchboard
執行 OpenAB Computer,主動連到 Switchboard
用橋接器接上 MCP
agent 只能接本機 MCP 時,用 mcp-remote 轉接到遠端 HTTPS
實際呼叫工具
查詢 Mac 的系統資訊、開一個網頁分頁,兩者都成功
第 3 步的 mcp-remote 設定長這樣。token 不要直接寫在參數裡,改用 --header-file 讀檔,同一台機器的其他使用者才看不到:
網址裡的 tailnet 名稱、電腦名稱和 token 都是示意值,換成你自己的。headers.txt 要放在只有你讀得到的位置。
實測結果怎麼看
Pahud Notes 註明這是 11 月 9 日在單一環境成功跑過一次,不是官方相容性保證;Switchboard 的說明文件也還把 Grok Bot 列為「未測試」。工具版本更新很快,照做前先看兩個專案的最新說明。
跟以前比,差在哪
以前 agent 只要拿到共用的 bearer token 就能呼叫 Switchboard,Switchboard 分不出是哪台裝置送來的,網路層也沒有東西替你把關。現在多了一層:裝置在網路層就被辨識(姿態或標籤),規則限定它只能去 MCP 那一個目的地與連接埠,token 外洩時的影響範圍也跟著縮小。應用層的 token 還是要有,兩層一起用。
05但,把電腦交給 agent 之前要先想清楚
連得上不代表該全開。下面四件事是這次查證時最常被提到的風險:
owner 等於給出終端機
owner 模式能執行任意 shell 指令、操控滑鼠鍵盤,官方說明直接寫它不是安全邊界。沒必要就用 observe,真要全開,借一台專用電腦,不要用主力機。
截圖會拍到整個桌面
開著網銀、信箱的瀏覽器分頁,截圖一樣拍得到。讓 agent 用的電腦,不要登入重要帳號。
工具輸出可能藏指令
agent 讀到的網頁、截圖、終端機輸出,都可能被塞進提示詞注入。把這些內容當成不可信的資料看待。
token 要定期換
Switchboard 只存雜湊值,但外流的 token 在換掉之前照樣能用。舊版若開過參數稽核,還要清掉舊紀錄並換一輪密鑰。
另外,自訂姿態屬性只在 Premium/Enterprise 方案提供,其他方案目前的替代做法又有斷線問題。如果你是公司 IT 要評估導入,方案等級會直接影響能不能做到「只讓 agent 進一扇門」。
現在可以怎麼開始
不必一次打通全部。照這三步,先在小範圍試:
先盤點
列出要給 agent 用的服務,和絕對不能碰的服務
先收窄
預設拒絕、只開一個連接埠,電腦先用 observe
再擴大
跑順了再逐步加工具,每加一項都看稽核紀錄
第一步盤點完,可以把下面這段提示詞貼給你常用的 AI,請它幫你看權限有沒有開太大:
個人玩家
先拿一台閒置的電腦或 Raspberry Pi 練習,不要從每天工作的主力機開始。
企業 IT 與主管
先確認方案等級,再決定用姿態還是標籤;把「agent 能碰哪些系統」寫進導入規範。
老師與講師
這是很好的資安教材:同一個身分,人和 agent 該不該有一樣的權限?
本文重點
- Tailscale 在 2026/11/9 宣布 OAuth apps 正式可用,agent 走 OAuth 授權碼流程,以授權者的身分加入 tailnet。
- OAuth client 建立掛標籤的裝置、用共用身分;OAuth app 的裝置掛在使用者名下,規則、稽核、配額都算在那個人身上。
- 換到的 token 一小時到期、只能用一次、沒有 refresh token,每加一台裝置都要重新同意。
- Grok Bot 預設連得到你連得到的一切;Premium/Enterprise 可用 custom:grokbot 姿態把它限縮到 MCP 伺服器。
- 搭配 OpenAB Computer 與 Switchboard,家裡電腦不用開對外連接埠,權限是三層規則的交集;owner 模式等同給出終端機。
想一想
如果 agent 用你的身分做了一件事,出了問題算誰的?你會讓它碰到哪些系統、絕對不讓它碰哪些?
資料來源
- Tailscale(2026/11/9)。Grok Bot has a Tailscale integration—and now you can, too
- Tailscale 文件。OAuth apps
- Tailscale 文件。Device provisioning with OAuth apps
- Tailscale 文件。OAuth clients
- Tailscale 文件。Device posture management
- Pahud Notes(查證於 2026/11/9,已知問題更新於 11/10)。Tailscale OAuth apps:讓 Grok Bot 以你的身分加入 tailnet
- openabdev。OpenAB Computer README
- openabdev。OpenAB Switchboard README
- geelen。mcp-remote README
另一份延伸閱讀:Tailscale OAuth Apps:以使用者身分把 Agent 放進 Tailnet(Muse 研究筆記)
本文插圖為 AI 生成的示意圖;架構圖依上述資料繪製。
Edit with Tr.Bug
Follow me on:LinkedIn | 探教育TempEDU
